
Ten sam adres, inny VPN, inny Internet
 Sachin Kumar Singh
Jeśli kiedykolwiek mierzyłeś infrastrukturę sieciową "z perspektywy danego kraju" za pomocą VPN-a, masz problem - i prawdopodobnie o tym nie wiesz. Badanie VPN-Scope pokazuje, że wybór dostawcy VPN zmienia obraz Internetu bardziej niż sama lokalizacja punktu wyjścia.
Zespół badawczy przetestował cztery popularne VPN-y (ExpressVPN, NordVPN, ProtonVPN, Surfshark) w 14 krajach, odwiedzając te same 1000 stron przez każdego dostawcę niemal równocześnie. Wyniki z Chile są uderzające: ExpressVPN pokazał, że tylko 9,5% ruchu trafia na serwery w Chile, podczas gdy NordVPN i Surfshark wskazały na 62-64%. Brazylia z kolei "obsługiwała" 57% ruchu według ExpressVPN, ale tylko 2,4% według NordVPN.
To nie jest szum pomiarowy - to systematyczna różnica wynikająca z tego, jak każdy VPN trasuje ruch i przez które punkty wymiany go kieruje. Dwóch badaczy, korzystając z różnych VPN-ów w tym samym kraju, wyciągnie przeciwne wnioski o lokalizacji danych.
Eksperymenty DNS ujawniły ciekawy wzorzec. Zestawy adresów IP zwracane przez różne VPN-y różniły się w ok. 12% przypadków dla domen głównych i aż 31% dla zasobów zależnych (skrypty, fonty, analytics). Jednak na poziomie organizacji hostingowej zgodność sięgała 96-98%.
Oznacza to, że VPN wpływa głównie na to, gdzie geograficznie ląduje ruch, a znacznie mniej na to, która firma go obsługuje. CDN-y kierują ruch do różnych fizycznych lokalizacji w zależności od sieci źródłowej - nawet połączenia startujące w tym samym mieście (np. Mediolanie) mogą trafiać do różnych punktów (Mediolan vs Frankfurt).
Jeśli wykorzystujesz VPN do pomiarów sieciowych, audytów compliance czy analizy data localization - traktuj dostawcę VPN jako element metodologii badawczej, nie jako neutralne narzędzie:
- Zawsze raportuj konkretnego dostawcę i ustawienia połączenia, nie tylko kraj
- Weryfikuj rzeczywistą lokalizację exit node'a, nie ufaj deklaracji VPN-a
- Sprawdzaj, którego resolvera DNS faktycznie używa dany VPN
- Przy wnioskach o lokalizacji danych powtórz pomiar przez co najmniej dwóch dostawców
- Pamiętaj, że wnioski o organizacjach hostingowych są stabilniejsze niż wnioski o lokalizacji geograficznej
EVPN 101

Ivan Pepelniak udostępnił serię bezpłatnych materiałów szkoleniowych poświęconych EVPN, czyli technologii wykorzystywanej między innymi w centrach danych i sieciach operatorskich. Możesz dzięki niej poznać podstawy EVPN, bridging, routing, IRB, VXLAN, multihoming, MLAG oraz obsługę usług L4-L7. Znajdziesz tu także materiały o uruchamianiu EVPN na hostach z Linuksem, wdrożeniach wielowendorskim i środowiskach opartych na MPLS, a także prezentacje do pobrania.
Panel monitoringu dla Mikrotika
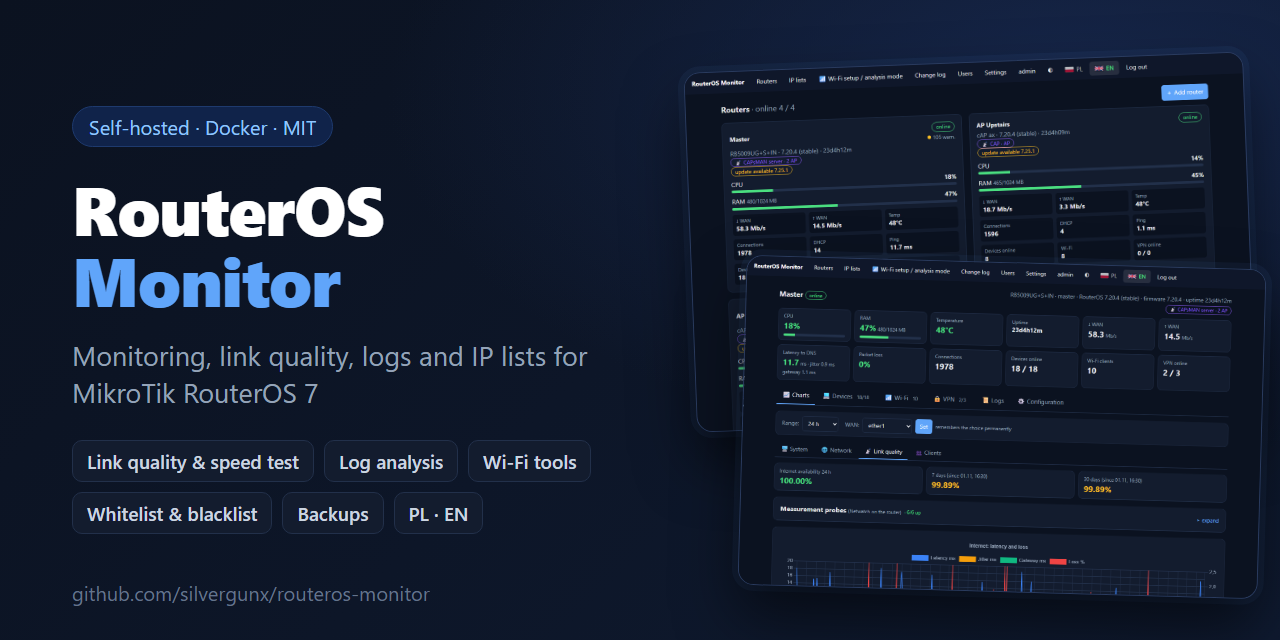
Panel webowy do monitorowania routerów MikroTik z RouterOS 7. Pokazuje między innymi obciążenie procesora, pamięć, temperaturę, ruch sieciowy, klientów Wi-Fi, jakość połączeń, VPN-y, logi i topologię sieci. Umożliwia także przeprowadzanie testów prędkości, analizowanie problemów z Wi-Fi oraz zarządzanie centralną białą i czarną listą adresów IP, sieci i domen, które routery mogą samodzielnie pobierać. Całość działa w Dockerze, obsługuje język polski i angielski, tryb jasny i ciemny oraz urządzenia mobilne.
System dla Twojego laba

CapeOS to darmowy, open-source’owy system operacyjny dla laboratoriów sieciowych. Działa na Linuksie i korzysta z FRRouting, a jego terminal przypomina interfejsy spotykane w urządzeniach popularnych producentów. Dzięki temu można ćwiczyć konfigurację routingu, przełączania, ACL-i, NAT-u, DHCP, BGP, OSPF, VRRP i innych funkcji przy użyciu narzędzi takich jak Ansible, Netmiko, NAPALM czy Scrapli. Projekt udostępnia dwa obrazy, Bolt i Pulse, przykłady laboratoriów Containerlab oraz obrazy dla architektur amd64 i arm64. CapeOS nadaje się do nauki, testów i zajęć, ale nie powinien być używany w produkcyjnych sieciach, ponieważ nie został zahardenowany ani poddany audytowi.
Dystrybucja tras w klastrach AI
Przeczytaj całą historię
Zarejestruj się teraz, aby przeczytać całą historię i uzyskać dostęp do wszystkich postów za tylko dla płacących subskrybentów.
Subskrybuj