
nowy poziom kontroli nad AS_PATH
 HPE Networking Tech Post
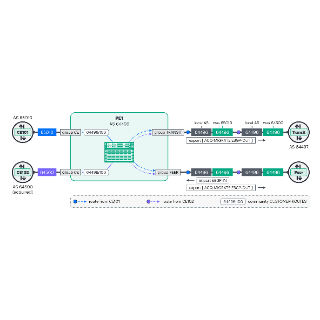
Junos OS 25.4R1 wprowadza as-path-replace - akcję policy, która zastępuje wskazane numery AS w AS_PATH lokalnym AS sesji BGP. W przeciwieństwie do as-override i remove-private, działa per-prefix, na podstawie dowolnego warunku from, zarówno na imporcie, jak i eksporcie. To pierwsza tak precyzyjna kontrola nad przepisywaniem AS_PATH w Junosie.
Zasada jest prosta, ale konsekwencje różnią się drastycznie w zależności od argumentu:
- Pojedynczy AS lub słowo kluczowe
private- każde wystąpienie zamieniane jest 1:1 na lokalny AS. Długość ścieżki się nie zmienia. - Cytowana sekwencja (np. "700 800") - cały dopasowany ciąg zwija się do jednego AS. Ścieżka się skraca.
W testach laboratoryjnych ścieżka 65001 700 800 900 700 800 4200000001 po as-path-replace "700 800" stała się 65001 64496 900 64496 4200000001 - z 7 hopów zrobiło się 5. To zmienia wybór najlepszej ścieżki, więc używaj tej formy świadomie, tylko tam, gdzie kontrolujesz oba końce.
Testy na 26.2R1 pokazują asymetrię między importem a eksportem:
- Na imporcie: prepend w tym samym termie wykonuje się przed as-path-replace - dodany AS zostanie ponownie przepisany.
- Na eksporcie: as-path-replace wykonuje się przed as-override i remove-private. Oznacza to, że lista z AS peera wciąż może się dopasować i zwinąć, zanim as-override zdąży zadziałać.
- Prepending na eksporcie zawsze wykonuje się jako ostatni - dodany numer przetrwa wszystkie wcześniejsze przepisania.
Kolejność policy w chainie (insert before) jest równie istotna - w testach set z listą [ ACQ-MIGRATE EBGP-OUT ] nie gwarantował zachowania kolejności przy dodawaniu do istniejącej grupy.
Przepisanie AS_PATH wpływa na mechanizmy, które inne sieci traktują jako źródło prawdy:
- Jeśli zastępowany numer jest origin AS, ROV oceni trasę względem ROA dla twojego AS - jeśli ROA wciąż wskazuje poprzedniego właściciela, trasa stanie się Invalid.
- ASPA traci możliwość weryfikacji usuniętych par sąsiedztwa AS - walidator po drugiej stronie po prostu nie zobaczy tych relacji.
- Import rewrite wpisuje twój własny AS do ścieżki - iBGP potraktuje to jako pętlę, chyba że wcześniej podniesiesz
loopsna każdym odbiorcy iBGP i route reflectorze. - Tylko router wykonujący rewrite przechowuje oryginalną ścieżkę - debugging u downstream peera nie pokaże, że coś zostało zmienione.
100x więcej programistów, 0x więcej infrastruktury
 Avery Pennarun
AI właśnie rozwiązało najtrudniejszy problem programowania - pisanie kodu. I utknęło na localhost. To powinno dać do myślenia każdemu, kto projektuje sieci.
Historia jest prosta: pracownica Tailscale bez doświadczenia programistycznego stworzyła własną aplikację z pomocą AI w kilka minut. Utknęła jednak nie na logice programu, tylko na skonfigurowaniu VM, SSH i wyjaśnieniu, dlaczego "działające" na jej komputerze oprogramowanie jest niewidoczne dla innych.
To nie jest anegdota - to diagnoza. AI wyeliminowało barierę pisania kodu, ale zostawiło nietkniętą barierę sieciową: NAT, statyczne IP, porty firewall, DNS, TLS, uwierzytelnianie. Cały stos komplikacji, który kiedyś "usprawiedliwiał" zatrudnienie zespołu SRE do utrzymania trywialnej aplikacji.
Jeśli prognoza miliarda nowych "programistów" się sprawdzi, każdy z nich odbije się o tę samą ścianę. Dla senior network engineerów to sygnał: popyt na proste, bezpieczne połączenia point-to-point między urządzeniami - bez publikowania w internecie, bez statycznych adresów - będzie rósł wykładniczo.
Najłatwiejszym rozwiązaniem problemu sieciowego jest oddanie całego stosu jednemu dostawcy: model, agent, sandbox, hosting, tożsamość. Dostawcy AI mają w tym naturalny interes - każda dodatkowa warstwa zwiększa vendor lock-in.
To ten sam mechanizm, który znamy z chmury publicznej. Zaczyna się od wynajęcia maszyny, kończy na uzależnieniu całej organizacji od jednego ekosystemu baz danych, kolejek i funkcji serverless. Różnica jest taka, że w AI może się to wydarzyć szybciej, bo modele zmieniają się co kilka miesięcy - a przełączenie dostawcy oznacza przebudowę całego stosu.
Kluczowy wniosek architektoniczny: compute, storage i networking powinny pozostać wymiennymi komponentami, niezależnie od tego, który model LLM akurat wygrywa wyścig. Konkretnie oznacza to:
- Tożsamość i kontrola dostępu niezależne od dostawcy modelu
- Sieć, która łączy urządzenia bezpośrednio, bez konieczności publikowania w sieci publicznej
- Możliwość uruchomienia workloadu lokalnie, w chmurze lub hybrydowo - bez przepisywania aplikacji
- Polityki bezpieczeństwa egzekwowane na poziomie sieci, nie na poziomie konkretnego dostawcy AI
Tu pojawia się praktyczne zastosowanie koncepcji takich jak tsnet czy embedowanie sieci bezpośrednio w aplikacji - oprogramowanie samo zarządza swoją tożsamością sieciową, zamiast czekać, aż człowiek skonfiguruje VPN, porty i certyfikaty.
Jeśli projektujesz infrastrukturę pod rosnącą liczbę wewnętrznych, nisko-budżetowych narzędzi tworzonych przez nie-programistów w Twojej organizacji, zacznij traktować sieć jako warstwę abstrakcji, nie jako przeszkodę do pokonania przy każdym nowym projekcie. Lethal trifecta - niezaufane dane wejściowe, prywatne dane i nieograniczony dostęp sieciowy - to realne ryzyko, gdy agent AI dostaje zbyt szeroki dostęp do sieci firmowej. Kontrola tego, co agent może osiągnąć i gdzie może wysłać dane, to zadanie dla sieciowców, nie dla zespołów AI.
Automatyczne rozliczanie połączeń z CUCM
CallBill to aplikacja do automatycznego rozliczania połączeń z Cisco CUCM. Pobiera pliki CDR przez wbudowany serwer SFTP, zapisuje rozmowy w lokalnej bazie, nalicza opłaty według własnego cennika i generuje zestawienia w Excelu oraz faktury PDF. Możesz rozliczać połączenia według użytkownika, numeru, działu, centrum kosztów, kodu CMC lub FAC. Program obsługuje też import starszych plików CDR, synchronizację użytkowników z CUCM i ponowne przeliczanie zapisanych połączeń po zmianie taryfy.
Nowy król terminali?
 Muxus authors
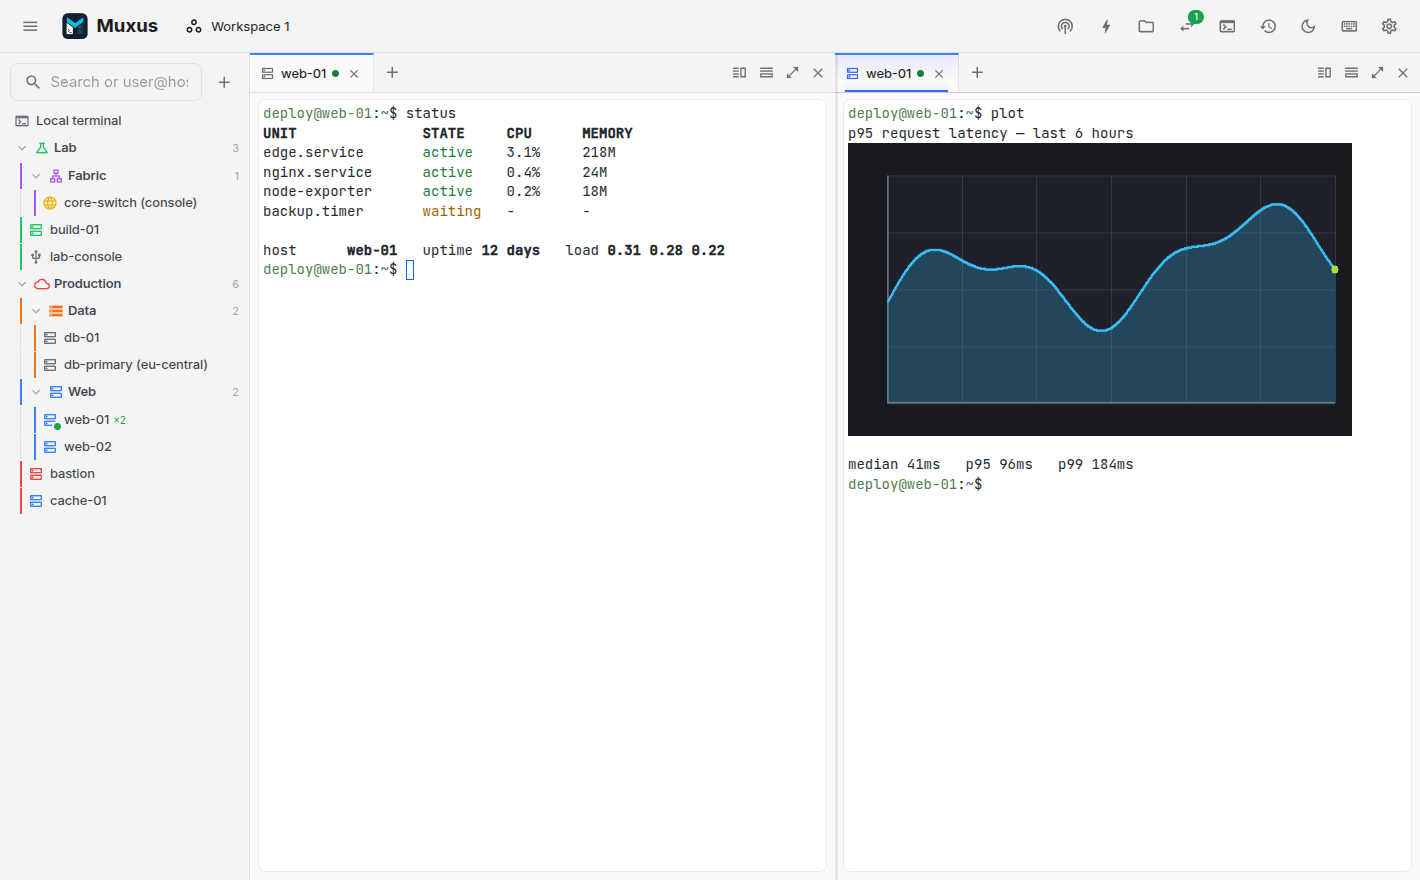
Muxus to desktopowy klient terminala, który organizuje pracę wokół sesji SSH, a nie pojedynczej powłoki. Umożliwia dzielenie terminala na panele, korzystanie z kart, przeglądanie i edycję zdalnych plików, uruchamianie tuneli oraz obsługę RDP, VNC, NETCONF i gNMI bez ponownego logowania. Wspiera obrazy w terminalu, między innymi przez kitty graphics, odczytuje hosty z ~/.ssh/config i pozwala zapisywać całe układy jako workspace’y. To narzędzie dla osób, które często pracują z wieloma serwerami, urządzeniami sieciowymi i zdalnymi pulpitami. Jest darmowe, open source i dostępne na Windows, macOS oraz Linux.
Lekcja z wdrożenia RDMA w skali
Przeczytaj całą historię
Zarejestruj się teraz, aby przeczytać całą historię i uzyskać dostęp do wszystkich postów za tylko dla płacących subskrybentów.
Subskrybuj