
Uwolnij IPv4 z next-hop
 André Grüneberg
RFC8950 pozwala wyeliminować IPv4 z interconnectów BGP, zostawiając tylko jeden adres IPv6 na połączenie - i większość współczesnych NOS-ów już to wspiera.
BGP (RFC4760) teoretycznie wymaga, by next-hop był z tej samej rodziny adresowej co anonsowane trasy. RFC8950 znosi to ograniczenie - next-hop jest identyfikowany po długości pola, nie po rodzinie adresowej sesji. Dzięki temu router może anonsować trasy IPv4 z next-hopem IPv6.
Mechanizm wymaga negocjacji capability "Extended Next Hop" podczas nawiązywania sesji BGP. Router odbierający takie trasy używa Neighbour Discovery do rozwiązania adresu IPv6 na MAC i programuje tablicę forwardingu - dalej pakiet IPv4 jest przekazywany standardowo. Brzmi jak drobna sztuczka, ale w praktyce pozwala stopniowo usunąć IPv4 z linków p2p, gdy tylko obie strony wspierają extended next-hop.
Na IXP-ach sprawa komplikuje się przy route serverach. Arouteserver ma natywne wsparcie dla RFC8950, IXP Manager (BIRD) wymaga customizacji szablonów - BCIX opublikował gotową implementację na GitHubie.
Prawdziwy problem to kompatybilność: jeśli nowy członek podłączy się tylko przez IPv6 z RFC8950, nie dogada się z legacy peerami operującymi wyłącznie na IPv4. Rozwiązaniem jest router-translator - urządzenie świadome L3, podłączone do route servera po obu stronach (IPv4 i IPv6), robiące next-hop-self na trasach. Wymaga to:
- usunięcia prepend ASN translatora przez route server (inaczej mamy klasyczny route leak),
- dostrojenia preferencji tras, by unikać zbędnego routingu przez translator.
BCIX już produkcyjnie obsługuje w ten sposób dwie sieci bez przypisanego adresu IPv4 na peering LAN: V4LESS Tobiasa Fiebiga oraz Authoritative DNS Service RIPE NCC.
Od skryptów Python do MCP
 KWAME ASAMOAH FRIMPONG
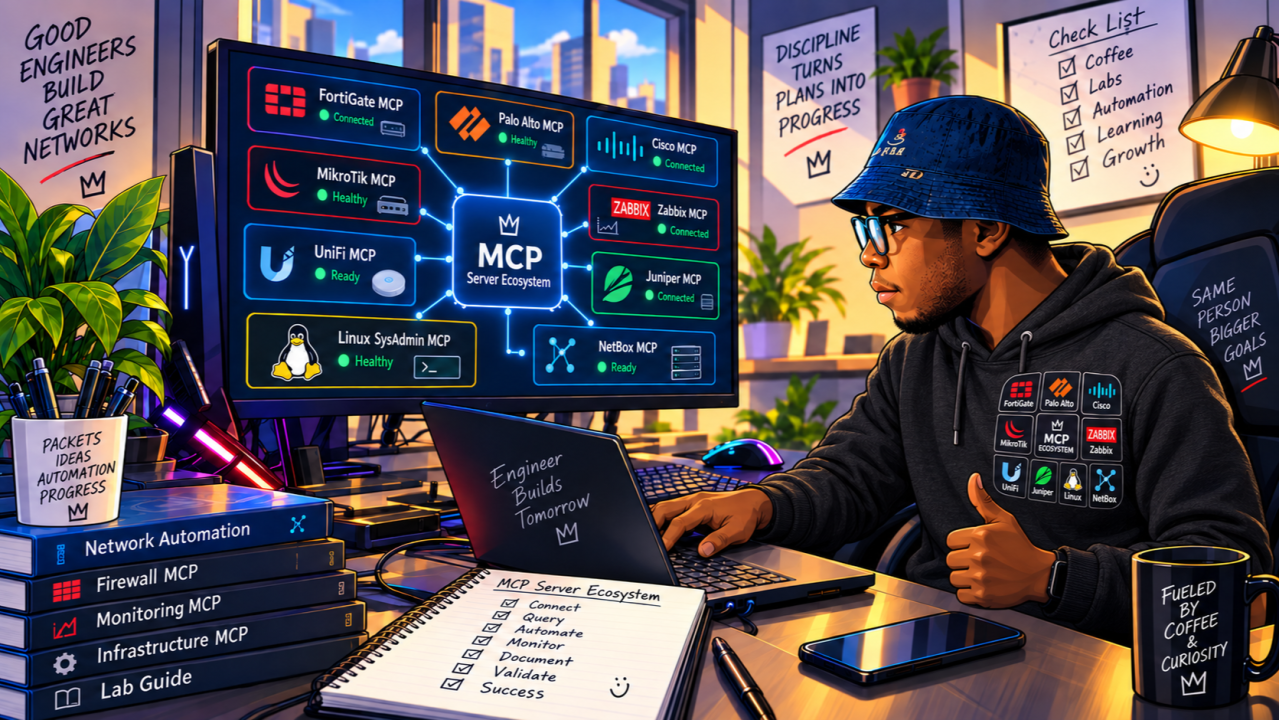
Automatyzacja sieci przeszła długą drogę: od Pythona i Netmiko, przez Ansible i AWX, po API i orkiestratory jak Cisco NSO. Teraz na horyzoncie pojawia się kolejna warstwa – serwery Model Context Protocol (MCP). Warto zrozumieć, czym to realnie jest, zanim zaleje nas kolejna fala hype'u wokół AI.
MCP nie zastępuje Pythona, Ansible czy CI/CD – to warstwa integracyjna, która pozwala aplikacjom AI odkrywać narzędzia, pobierać dane i uczestniczyć w kontrolowanych workflow. Specyfikacja opiera się na trzech prymitywach: tools (operacje wykonywalne), resources (dane infrastrukturalne) i prompts (reużywalne workflow).
W praktyce oznacza to serwer MCP dla np. Cisco IOS XE/XR, FortiGate czy Juniper Junos, który udostępnia modelowi AI ustrukturyzowany dostęp do urządzeń – zamiast polegać na pamięci modelu czy surowym CLI.
Najważniejsza lekcja z budowy wielu takich integracji (Cisco, FortiGate, Palo Alto, MikroTik, NetBox, Zabbix) to powtarzalny wzorzec inżynierski, niezależny od vendora:
- Domyślny tryb tylko do odczytu, zapis wymaga jawnej autoryzacji
- Wymagane potwierdzenie i uzasadnienie dla zmian konfiguracji
- Backup konfiguracji i workflow transakcyjne przed mutacją
- Audyt log bez przechowywania sekretów
- Weryfikacja stanu po zmianie – sukces komendy ≠ sukces operacji
To właśnie granica wokół narzędzia – co może zobaczyć, co może zmienić, co musi odrzucić – stanowi realną wartość inżynierską, nie samo podłączenie modelu do urządzenia.
Zamiast polecenia „wykonaj te pięć komend na routerze”, MCP otwiera drogę do: „zbadaj problem z usługą, sprawdź dokumentację, porównaj stan docelowy z rzeczywistym, zaproponuj bezpieczną zmianę i zweryfikuj wynik po zatwierdzeniu”. To przesunięcie z wykonywania komend na kontekstowe, kontrolowane politykami inżynierstwo infrastruktury.
Skanowanie Wi-fi
lswifi to narzędzie wiersza poleceń do dokładnego skanowania sieci Wi‑Fi w systemach Windows, macOS i Linux. Pokazuje m.in. siłę sygnału RSSI, zabezpieczenia i szyfry, pasma 2,4/5/6 GHz, informacje z elementów 802.11, dane QBSS oraz sieci wykryte w raportach RNR. Wyniki można filtrować według SSID, BSSID, pasma i szerokości kanału, a także eksportować do JSON, CSV lub plików pcapng. Program pozwala również obserwować zdarzenia, takie jak łączenie, rozłączanie, roaming i zmiana kanału. Instalacja odbywa się przez pip; na Linuksie skanowanie wymaga uprawnień administratora, a na macOS dostępu Pythona do usług lokalizacyjnych.
Terminal w przeglądarce
Sshwifty to klient SSH i Telnet działający w przeglądarce internetowej. Możesz uruchomić go jako kontener Dockera, skorzystać z gotowych plików wykonywalnych albo zbudować samodzielnie ze źródeł. Narzędzie obsługuje konfigurację przez plik lub zmienne środowiskowe, połączenia przez SOCKS5, certyfikaty TLS, zapisane presety oraz ograniczenie dostępu do wybranych hostów. Projekt jest dostępny na licencji AGPL i przeznaczony głównie dla osób, które chcą zarządzać zdalnymi serwerami bez instalowania osobnego programu na komputerze.
Jak monitorować połączenie z Internet Exchange?
Przeczytaj całą historię
Zarejestruj się teraz, aby przeczytać całą historię i uzyskać dostęp do wszystkich postów za tylko dla płacących subskrybentów.
Subskrybuj