
Cykle w Cisco
 Ole Trøan
Pracownik Cisco przez 25 lat, zwolniony w ostatniej restrukturyzacji, ujawnia mechanizm, który zna każdy z dużej korporacji: wskaźnik "revenue per employee" rośnie najszybciej nie dzięki innowacji, a dzięki redukcji mianownika.
Cisco od 2001 roku przeprowadza cykliczne zwolnienia: 8500 osób w 2001, 6500 w 2011, 6000 w 2014, po 5% i 7% w 2024, kolejne poniżej 5% w maju 2026. W sierpniu 2026 CFO ogłosił najwyższą produktywność na pracownika w historii firmy - rekordowy przychód, rekordowy zysk netto, rekordowa cena akcji. To nie przypadek, że oba fakty wystąpiły w tym samym kwartale.
Prawdziwa skala zwolnień jest nie do ustalenia. Oficjalnie ogłoszone rundy sumują się do ok. 25 000 osób, ale to tylko dolna granica. W 2009 roku CFO Chambers przyznał analitykom, że wcześniej "po cichu" zwolniono ok. 1000 osób w sześciu kwartałach - nigdy tego nie ogłoszono, bo próg 10% workforce nie został przekroczony. Mniejsze, rozproszone redukcje nie generują obowiązku raportowania zbiorowego.
Lista do zwolnienia zastępuje proces oceny pracowniczej. Nie trzeba dokumentować słabych wyników, prowadzić PIP-a, ryzykować sporu sądowego. Wystarczy nazwisko na liście restrukturyzacyjnej - i managerowie zyskują narzędzie do pozbycia się kogokolwiek, niezależnie od faktycznej przyczyny.
Badania (Floyd, Gerbasi, Labianca) pokazują, że przełożeni częściej zatrzymują politycznych sojuszników, a zwalniają "niewygodnych" - niezależnie od wyników pracy. Efekt dla zespołu: ludzie przestają zgłaszać problemy, bo widoczność i krytyka stają się ryzykiem zawodowym (Edmondson, Morrison i Milliken - "organizational silence"). To tłumaczy, dlaczego duże korporacje technologiczne częściej kupują innowację (przejęcia), niż ją budują wewnętrznie.
Płynąca z tego lekcja jest prosta i nieprzyjemna: stabilność zatrudnienia w dużej firmie technologicznej nie zależy od jakości Twojej pracy w takim stopniu, w jakim myślisz. Zależy od:
- widoczności politycznej i relacji z bezpośrednim przełożonym,
- tego, czy Twoje stanowisko jest "tanie" do zastąpienia w arkuszu kalkulacyjnym,
- cyklu finansowego firmy, niezależnie od wyników indywidualnych,
- tego, czy firma właśnie przejęła inną spółkę i potrzebuje "zresetować" koszty.
Nie da się tego przewidzieć ani zabezpieczyć performance'em. Jedyna racjonalna odpowiedź to traktowanie własnej pozycji jako tymczasowej niezależnie od wyników - dywersyfikować sieć kontaktów zawodowych, utrzymywać aktualne umiejętności rynkowe i nie wiązać poczucia bezpieczeństwa z lojalnością wobec jednego pracodawcy.
Kto przecina podmorskie kable?
 Ramananda Sengupta
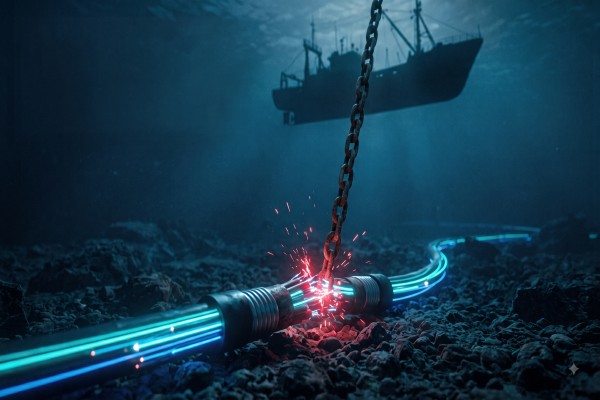
Dwa kable Indigo West i Indigo Central uszkodzone w ciągu kilku godzin u wybrzeży Perth. Firma Subco mówi o "bardzo podejrzanej aktywności statku" w strefie ochrony kabli. To kolejny incydent, który pokazuje, jak kruchy jest fizyczny fundament globalnego internetu.
Firma analityczna Windward na podstawie danych AIS i zobrazowań satelitarnych namierzyła jeden statek, którego ruchy pokrywają się z lokalizacją i czasem uszkodzeń. Jednostka wpłynęła do australijskiej wyłącznej strefy ekonomicznej 28 lipca i pozostawała w rejonie blisko dwóch tygodni, wielokrotnie przecinając korytarz kablowy 8-9 sierpnia.
Zobrazowania elektrooptyczne i radarowe (SAR) potwierdziły obecność statku nad trasą kabla w kluczowych datach. To jednak wciąż nie dowód sabotażu - dane AIS i satelitarne pokazują obecność, nie intencję. Ustalenie, co faktycznie się stało, wymaga fizycznego badania uszkodzonego kabla i analizy śladów kotwicy.
Perth nie jest przypadkiem odosobnionym. Podobne historie powtarzają się globalnie:
- Chiński statek badawczy obserwowany "dryfujący powoli" nad Pacific Light Cable Network łączącym USA, Tajwan i Filipiny
- Bałtyk, listopad 2024: dwa kable telekomunikacyjne uszkodzone w ciągu kilku godzin, w pobliżu działał chiński statek Yi Peng 3
- Finlandia, grudzień 2024: zatrzymanie tankowca Eagle S po uszkodzeniu kabla Estlink 2
- Szwecja, styczeń 2025: uszkodzenie kabla przez statek Vezhen - ostatecznie uznane za przypadkowe (kotwica), nie celowe działanie
Ten ostatni przypadek jest istotny - pokazuje, że nie każda podejrzana aktywność to sabotaż. Chiny konsekwentnie odrzucają oskarżenia, wskazując na rutynowe uszkodzenia kabli przez normalną aktywność morską.
Otwarte EIGRP
OpenEIGRP to przenośna implementacja protokołu EIGRP zgodna z RFC 7868. Projekt oddziela niezależny od platformy rdzeń protokołu od adapterów dla FRR, systemów Unix i planowanej integracji z BIRD/BSD. Rdzeń obsługuje m.in. DUAL, wybór tras, metryki, sąsiadów, niezawodny transport RTP, IPv4/IPv6, redystrybucję, filtrowanie i konfigurację w trybie klasycznym oraz nazwanym. Repozytorium zawiera też dokumentację architektury, publiczne API, instrukcje konfiguracji oraz testy przenośne i systemowe. Część funkcji pozostaje niepełna lub zależna od środowiska hosta, np. BFD, EIGRP Stub, MPLS VPN PE-CE, LFA i pełna obsługa VRF.
Materiały do CCIE SP
Repozytorium zawiera materiały do nauki i ćwiczeń z zakresu CCIE Service Provider w środowisku GNS3. Znajdziesz tu workbooki dotyczące m.in. adresacji IP, IS-IS, OSPF, MPLS, LDP, BGP, L3VPN, L2VPN, VPLS, MPLS-TE, Inter-AS, QoS, multicastu, bezpieczeństwa oraz routingu IPv6. Do większości tematów dołączono osobne pliki z rozwiązaniami, a także dokumentację topologii referencyjnej.
Dlaczego sieci dla AI wymagają innego myślenia
Przeczytaj całą historię
Zarejestruj się teraz, aby przeczytać całą historię i uzyskać dostęp do wszystkich postów za tylko dla płacących subskrybentów.
Subskrybuj